El Reglamento (UE) 2023/2854, conocido como Data Act, cambia la forma en que las empresas acceden, comparten y controlan los datos generados por productos conectados y servicios digitales. Es un punto de inflexión para cualquier empresa de la economía del dato, y en el sector turístico-tecnológico su impacto es especialmente profundo.
Desde cuándo se aplica el Data Act
El Data Act se aplica con carácter general desde el 12 de septiembre de 2025 en todos los Estados miembros. Algunas obligaciones tienen fechas propias: las de diseño de productos conectados se aplican a los que se pongan en el mercado después del 12 de septiembre de 2026, y las normas sobre cláusulas abusivas alcanzarán a determinados contratos anteriores a partir del 12 de septiembre de 2027.
A qué empresas TravelTech afecta
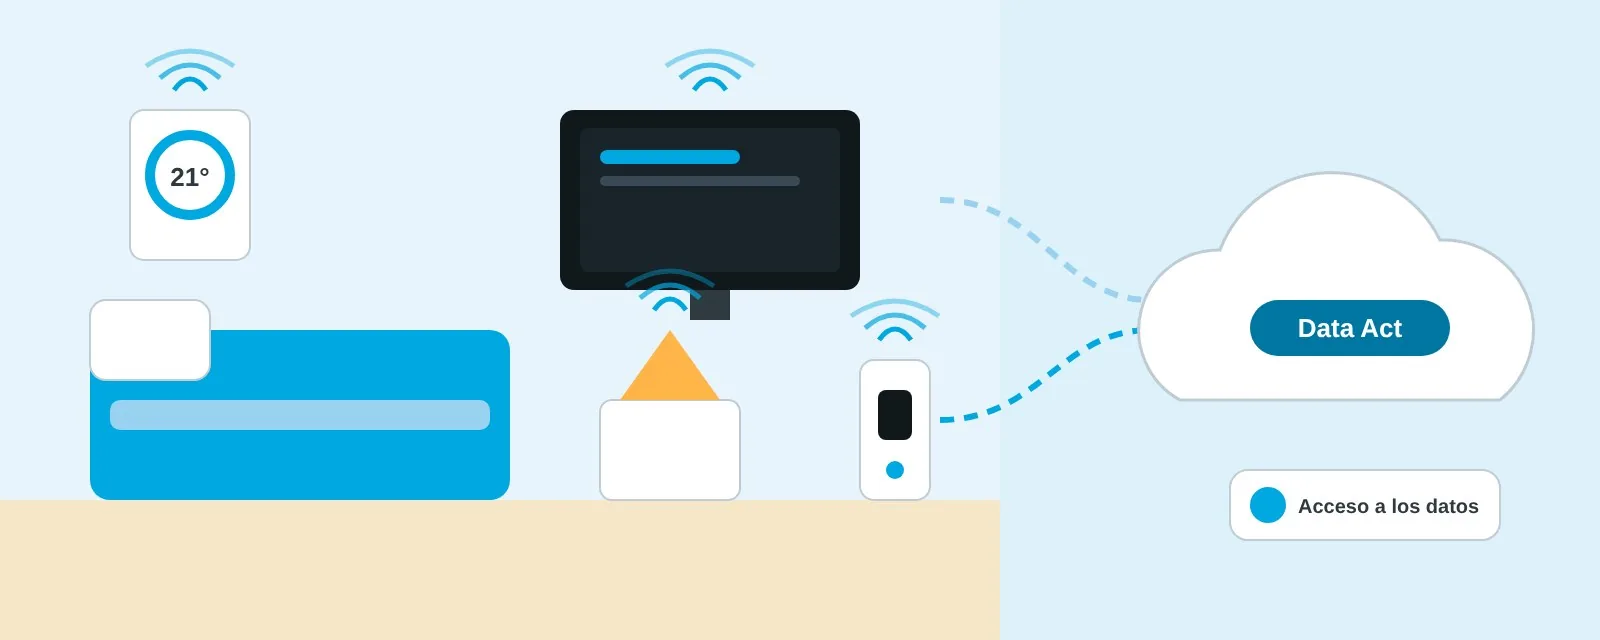
Afecta a empresas que desarrollan o usan tecnologías como dispositivos IoT, plataformas digitales, servicios cloud, software de gestión hotelera, apps turísticas o soluciones de movilidad. Tanto si tu empresa es proveedora como si usa herramientas de terceros que generan o tratan datos, es muy probable que tenga nuevas obligaciones.
Qué cambia en la práctica
El Data Act no es una norma técnica: es una norma jurídica con efectos muy concretos en contratos, relaciones con clientes, diseño de productos, gobernanza de datos y cooperación público-privada. En particular, regula:
- Acceso a los datos: cómo das acceso a los datos que generan o gestionan tus productos y servicios.
- Cambio de proveedor: cómo permites a tus clientes cambiar de proveedor de servicios de tratamiento de datos, como los servicios en la nube.
- Cláusulas abusivas: qué cláusulas sobre datos en contratos entre empresas se consideran abusivas.
- Acceso de las autoridades: en qué condiciones pueden pedir datos en situaciones excepcionales, como emergencias sanitarias o catástrofes naturales.
Data Act y RGPD: cómo se relacionan
El Data Act no sustituye al RGPD, lo complementa. El RGPD regula los datos personales y la privacidad; el Data Act se centra en el acceso justo, seguro y estructurado a los datos generados por productos conectados, sean personales o no. Las empresas que no se adapten se exponen a sanciones, conflictos contractuales, pérdida de oportunidades y un daño reputacional difícil de revertir.
Nuestro white paper sobre el Data Act
Hemos preparado un white paper jurídico para responsables legales, CEO, CTO y perfiles estratégicos. Analiza el texto legal, identifica los riesgos más relevantes para las empresas del sector turístico y propone recomendaciones concretas para anticiparse.
Descargar el white paper sobre el Data Act
Por qué actuar ahora
Adaptarse al Data Act no es solo una cuestión de cumplimiento: es una oportunidad para posicionar tu empresa en transparencia, interoperabilidad y uso estratégico de los datos. Revisar ahora tus contratos, sistemas y relaciones comerciales evita tener que renegociarlos con prisas.
Preguntas frecuentes
¿Desde cuándo se aplica el Data Act?
Con carácter general, desde el 12 de septiembre de 2025. Algunas obligaciones tienen fechas propias, como las de diseño de productos conectados (puestos en el mercado después del 12 de septiembre de 2026) o las cláusulas abusivas en determinados contratos anteriores (desde el 12 de septiembre de 2027).
¿El Data Act sustituye al RGPD?
No. El RGPD regula los datos personales; el Data Act regula el acceso y el uso de los datos generados por productos conectados y servicios relacionados, sean personales o no. Se aplican a la vez.
¿Afecta el Data Act a un hotel que solo usa software de terceros?
Puede afectarle como usuario de productos conectados o como cliente de servicios en la nube, con derechos de acceso a los datos y de cambio de proveedor. Conviene revisar los contratos con esos proveedores.
Fuentes
Este artículo tiene carácter informativo y no constituye asesoramiento jurídico ni fiscal.